从Bybit到币安:63亿美元瞬间蒸发,加密圈“绝对安全”神话为何一再破灭
币安与Bybit接连曝出巨额资产风险事件。据原文披露,币安40分钟内约63亿美元从八条链钱包转出,涉及EIP-7702授权诱导与签名欺诈;Bybit冷钱包此前被黑15亿美元。风险结论:所谓“绝对安全”不可迷信,境内虚拟货币交易不受法律保护。
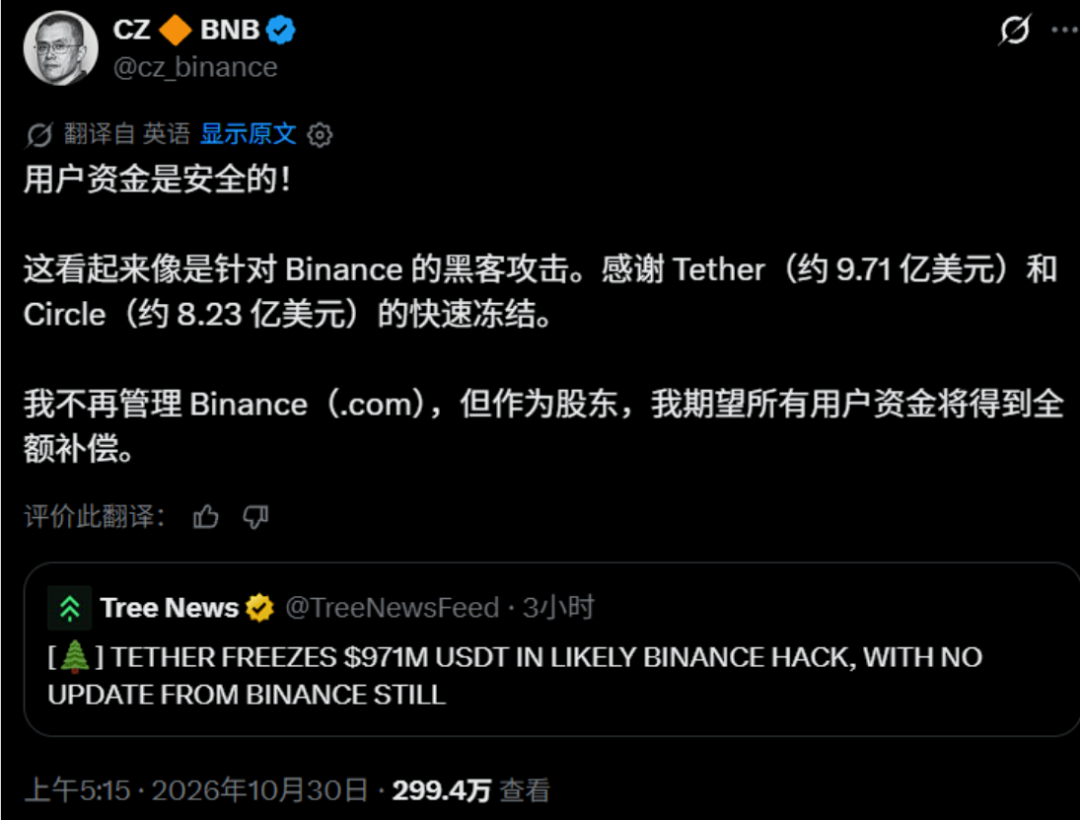
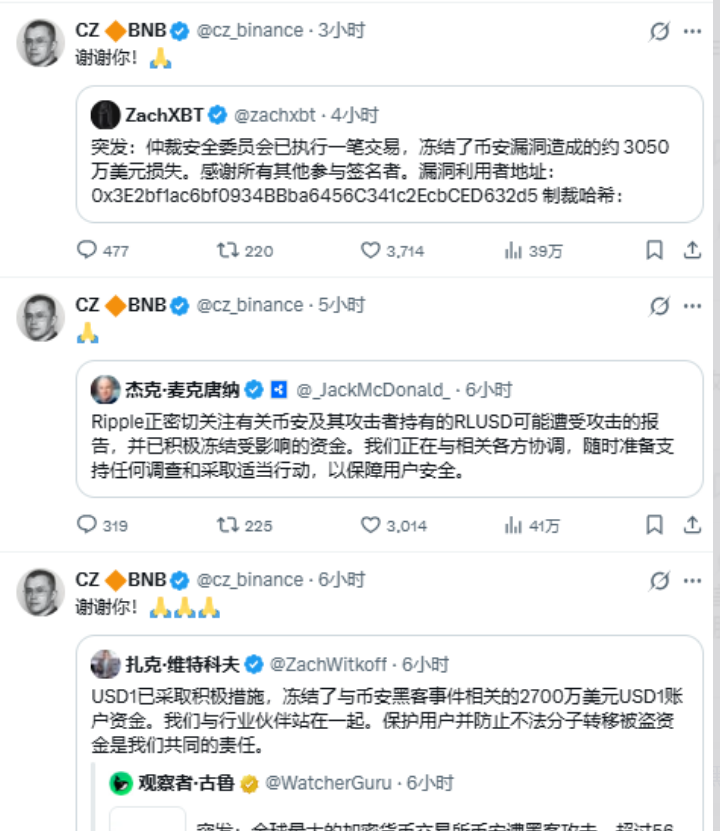
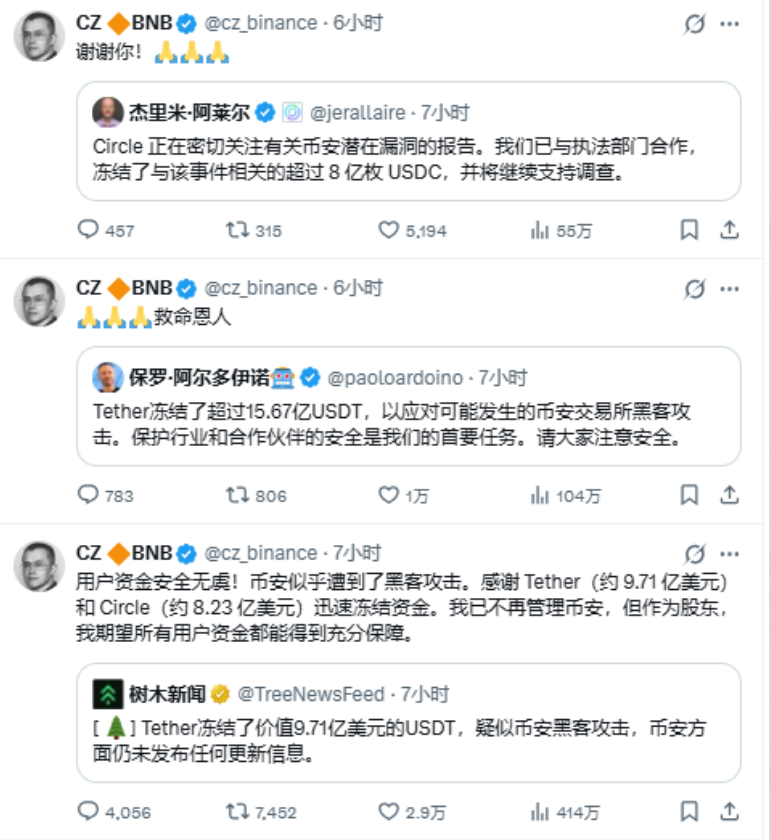
加密圈又一次被“惊魂夜”敲响警钟。据原文披露,10月30日凌晨,币安在短短40分钟内出现约63亿美元资产从八条链上的币安钱包被疯狂转出。消息一出,比特币直接吓跌到6周低点,BNB也跳水8%。这不是普通的行情波动,而是一次把“交易所很安全”这句话推到聚光灯下反复审视的风险事件。对普通用户而言,最该记住的不是热闹而是背后的反诈警示:再大的平台,也不等于绝对安全;再熟悉的操作,也不能闭眼签名。 先看攻击者的准备过程。原文指出,链上痕迹显示,这帮人至少提前两天就开始“剧本杀”。10月28日,他们从混币协议Tornado Cash提取少量资产充当手续费;29日下午部署恶意合约;晚上还拿测试钱包完整演练了两遍,最后一次收工距离正式动手只剩3.5小时。这样的严谨程度,说明对方不是临时起意,而是把流程、时机和工具都排练过。反诈防骗不能只看“对方是不是突然联系你”,还要看到技术型攻击会提前布局、反复测试,等到关键环节再精准收割。 这次事件最值得警惕的技术点,是以太坊升级的新特性EIP-7702。原文解释,这玩意儿本来是为了让普通钱包也能用上智能合约的便利,比如代付Gas。但黑客把它变成了夺符:诱导币安热钱包签下一张“授权委托书”,把账户的执行权临时交给黑客的恶意合约。更关键的是,黑客知道币安热钱包交易多,干脆一次性签了50个连续序号的授权,也就是Nonce窗口。通俗说,这不是直接抢钥匙,而是让系统自己签下多张“无条件转账委托书”。一旦命中,黑客连私钥都不需要用,直接调用合约把64种代币扫空。这正是典型的授权诱导与签名欺诈风险。 币安官方初步调查又给出了另一条线索。据原文披露,官方称是一名DevOps工程师的笔记本电脑被入侵,攻击者借此提交了未经授权的提现交易,目前没发现私钥泄露。但原文也指出,懂行的都知道,问题出在签名环节,黑客大概率是入侵了内部自动签名系统,骗机器签下了恶意摘要。更离谱的是“Binance 16”热钱包:在“Binance 14”被清空24秒后,16号钱包居然用自己的私钥,主动给黑客转了28005枚ETH和其他代币。原文对此的解读是,这说明黑客不仅骗了授权,还可能完全掌控了内部的提现基础设施。对用户来说,这提醒我们:安全不是一句“私钥没泄露”就能解释完,签名、授权、自动化系统任何一个环节失守,都可能把资产推向风险边缘。 事件生后,稳定币发行商的反应也成了焦点。原文提到,Tether冻结超15.67亿枚USDT,Circle冻结逾8亿美元USDC,连Ripple、Paxos都跟着冻结了一波。前老板CZ在推特上喊“救命恩人”“用户资金是安全的”。稳定币的中心化优势在这时候体现得很明显:能快速冻结,能争取时间。但原文也提醒,冻结容易,追回难。比特币和以太坊这种去中心化资产,黑客转走后可是纹丝不动。据原文测算,约30亿被冻结,还有33亿美元的BTC、ETH等仍在链上飘着,等着被追踪。这说明反诈不能只依赖“事后冻结”,事前防范签名和授权才是关键。 把时间线拉回今年2月,Bybit冷钱包被黑15亿美元;这次轮到币安。原文指出,手法惊人相似:上次是骗多签审批者签恶意交易,这次是骗签名机签EIP-7702授权。攻击者没有攻破系统,而是让系统自己执行了恶意操作。这句话值得所有从业者和用户反复读。很多骗局并不是用暴力砸开门,而是利用流程、权限和人的信任,让系统“合规”地完成恶意动作。对普通用户而言,凡涉及授权、签名、助记词、私钥、远程协助、代付Gas等操作,都要多问一句:我到底在授权什么,授权给谁,授权多久,能不能撤销。 原还提到,Immunefi CEO警告AI工具正在降低攻击门槛,Cyvers CEO更是直言,加密行业是第一个真正感受到AI冲击的市场。黑客用AI提速,防御方还在手忙脚乱。这次事件中,黑客在9分钟内把3.35亿枚USDT换成ETH,赶在Tether冻结前变现。剩下的被冻结。原文形容这像猫鼠游戏,黑客在跑,追踪者在追。对普通人来说,这意味着诈骗和攻击的速度可能越来越快,话术可能越来越真,界面可能越来越像正规平台。防骗不能只靠“我看得出来”,更要靠固定动作:不盲签、不轻信、不把全部资产放在一个平台。 币安承诺会用SAFU基金和自有资金全额补偿用户,充提暂停。CZ虽然不在位了,但也发推说“用户资金是安全的”。这些表态能缓解情绪,但不能替代风险教育。原文说得很直白:币圈从来没有永久的安全平衡。交易所再大,也可能一夜之间被“自助开门”。保护好你的资产,别把鸡蛋放一个篮子里,更别全放交易所。反诈警示的核心不是制造恐慌,而是让人明白:平台安全、个人安全、法律安全是三件事,任何一件都不能想当然。 最后必须说清法律与维权风险。原文提示,在中国大陆,虚拟货币不是钱,不具有法偿性、不是法定货币,相关交易炒作活动属于非法金融活动,投资和交易不受法律保护。翻译成人话就是:你在交易所被“盲签”转空、被项目方卷U跑路、被“老师”带单爆仓,民事上基本自认倒霉,合同效力不被认可,法院多半判“损失自行承担”。原文还提醒,真遇上诈骗报案,公安能立,但链上资产匿名、跨链、混币,追赃靠运气、靠时间、靠境外配合,冻结容易,返还极慢。别信任何“链上黑客追回团队”“内部关系解冻U”,那是二次收割,专骗哭晕在厕所的韭菜。在国内,虚拟货币不是法定货币,相关炒作、杠杆、场外私兑、代投、搬砖套利,本质上都在灰色地带裸奔。平台跑路、钱包被清空、遇到资金盘崩盘,想靠法律把本金讨回来,难度堪比让黑客良心发现。对币安、Bybit这类事件,最现实的警示就是:不要迷信“绝对安全”,不要盲目授权签名,不要把所有资产押在一个平台,更不要相信天上掉下来的追回服务。