金与正回应“币安加密货币被盗与朝鲜有关”:荒唐无稽的谣言,并不新鲜,63亿美元一夜蒸发,金与正亲自下场“喊冤”:这锅,朝鲜不背。
63亿美元一夜蒸发,金与正亲自下场“喊冤”:这锅,朝鲜不背。 大家好,我是雲龍。 这两天币圈出大事了,不是那种“币价跌了”的小事,是能把整个行业地基都震一下的那种。
63亿美元一夜蒸发,金与正亲自下场“喊冤”:这锅,朝鲜不背。
大家好,我是雲龍。
这两天币圈出大事了,不是那种“币价跌了”的小事,是能把整个行业地基都震一下的那种。
一句话先给你们捋清楚:全球最大加密货币交易所币安,被黑客搬走了约63亿美元。
这不是“疑似”,不是“可能”,是币安自己公告、人民网和路透都报了的实数。更魔幻的是,事件还没过去三天,朝鲜那边金与正直接发声,把锅原封不动甩了回去。
今天咱们不喊单、不阴谋、不编故事,就顺着真实新闻,把这事拆成“钱怎么没的、谁干的、谁在甩锅、普通人该看什么”四层,好好聊明白。
一、63亿美元,20分钟没了
先说时间线,别被网上各种截图带偏。
- 10月29日晚
,币安热钱包出现异常,发生未经授权的提款。 - 10月30日
,币安公告确认:初步估计总影响金额约63亿美元。 区块链情报机构 TRM Labs 给出的链上画面更细:攻击者在约20分钟内,从涉及10条区块链网络的币安钱包里,转走了约63.6亿美元数字资产。 如果这个数字最终坐实,这就是有记录以来规模最大的加密货币盗窃案。
注意一个词:热钱包。
热钱包就是“连着网的口袋”,方便用户随时提币,但天然比冷钱包(断网保存)更危险。这次出事的,正是热端。
币安方面的还原是:攻击者可能先控制了某位开发运维人员的设备,绕过了内部审批逻辑,一边转钱一边清痕迹。
说白了——不是“门没锁”,是“有人偷了钥匙,还穿了保安制服进门”。
二、冻结、赔付、补窟窿:平台反应很快,但市场吓坏了
事件爆发后,币安全流程启动了“补洞模式”:
已与区块链合作伙伴在链上冻结约30亿美元资产; Circle 冻结相关 USDC 超8亿美元; Tether 冻结相关 USDT 超15亿美元; 瑞波方面协助拦下约2亿美元相关资金; 币安动用“用户安全资产基金(SAFU)”和公司自有资金投入补仓,截至10月31日公告,已补回约90%被盗资产,剩余主要是流动性差的代币。
翻译一下:用户账面损失,平台先扛了。
但市场不管你补没补。
消息出来的那几个小时:
比特币盘中跌近3.7%,一度跌破79000美元; 以太坊跌近4%; BNB 跌7%; 整体加密市值明显回撤。
为什么怕?因为大家怕的不是“币安赔不赔”,而是——原来最大的那个,也不是铁桶。
三、FBI指认“朝鲜背景”,金与正:荒唐,甩锅老套路
钱没了之后,第二幕立刻开场:找人。
10月31日,FBI公开表态:这起事件背后,有受朝鲜方面支持的黑客组织参与。
链上分析机构 TRM Labs 和 Chainalysis 的判断也偏向同一方向,认为相关手法与长期活跃的某个朝鲜关联黑客组织(TraderTraitor 等)高度相似。
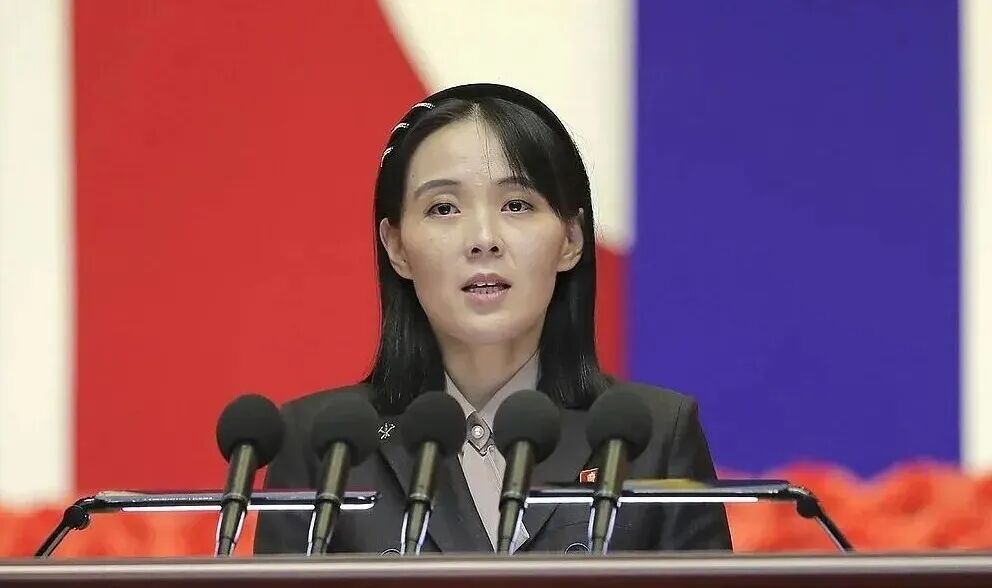
然后,11月2日,金与正出面回应。
朝中社原文大意是这样的:
美国一有事就往朝鲜头上扣“网络犯罪国家”的帽子,币安这事儿也一样。去年把某交易所被盗赖我们,今年又来一次。这是政治挑衅,是抹黑。
她还补了一句很耐人寻味的话:
美国自己上台就宣布“没收被窃加密资产当国家战略储备”,那被追回的钱最后进谁口袋?也许这才是线索。
这话翻译过来就两层意思:
我没干; 你别光查黑客,也看看链上资产和华盛顿的关系。
中方在11月2日例行记者会上被问到这事,外交部发言人毛宁的回应很克制:“不了解情况。”
四、为什么“朝鲜+黑客+加密”这套叙事总出现?
这不是第一次,也不会是最后一次。
给大家复盘一个真实对照案例:
2025年2月,Bybit 遇袭。
冷钱包签名被伪造,超40万枚 ETH和 stETH 被转走,当时价值超15亿美元,也是“史上最大”级别。多家安全机构把矛头指向同一类朝鲜关联组织。
再看这次币安的手法:
钓鱼渗透运维人员; 控制签名环节; 多链分散转移; 稳定币快速冻结,但 BTC/ETH 开始“洗链”。
这套路,和过去几年被点名的几起大案,是同一个师傅教出来的。
但这里必须说句公道话:
“链上分析指向某类组织” ≠ “国家亲自下场”已完全坐实。
FBI 的情报、TRM 的图谱、朝鲜的否认,三方目前是“指控—分析—反驳”的关系。咱们写文章可以讲趋势,但不能把未最终司法认定的结论说死。
五、普通人看这事儿,别只吃瓜,要看门道
我做过这么多年反诈科普,最怕的不是黑客厉害,是散户看热闹看完就忘了。
给你三条落地的提醒:
1. 中心化交易所≠银行
币安再大,也是“中心化托管”。
你的币在平台里,本质是平台欠你一笔账。平台安全事件一旦触发:
提现暂停; 链上拥堵; 情绪踩踏; 价格滑点。
真要长期持有,冷钱包+助记词离线,是基本功。
2. 稳定币不是“绝对安全”
这次 USDC、USDT 都被冻结了一部分。
别以为锚定美元就万事大吉。链上资产只要有发行方、有合规接口,就有“中心化开关”。
3. 别信“内部追回群”“官方理赔链接”
每次大事件后,必有仿冒客服、假空投、假退款页面。
真正的平台只会站内公告,不会私信你要助记词、要验证码、要你先交“解冻费”。
看到这种,直接当骗子处理。
六、这事背后的真问题:加密世界的“安全天花板”在哪
63亿美元不是小数。
它暴露的不是某一个漏洞,而是三件事:
第一,运维人因风险。
再强的多签、再猛的MPC,架不住一个工程师笔记本被控。
第二,多链时代追偿极难。
10条链同时飞钱,稳定币能冻,BTC/ETH/SOL 混完就难追。
第三,地缘政治把“黑客案”变成“叙事战”。
谁干的、谁在掩盖、谁在借机立法、谁在把被盗币纳入战略储备——全是棋局。
所以你看,金与正这次回应里最狠的一句,不是“我没干”,而是:
“被追回的巨额资产,最后落进谁囊中?”
这句话,比技术归因更刺耳。因为它把“链上犯罪”和“国家资本”绑到了一起。
七、雲龍的一点判断
我不站队“一定是朝鲜”或“一定是美国自导自演”,那都是流量号写法。
只看三个硬事实:
币安确实丢了约63亿量级资产,创历史纪录; 链上分析机构倾向认为有高级组织参与,但是否国家行为,仍需司法级证据; 平台赔付能力这次经受住了压力测试,但行业安全模型必须重做。
未来的交易所竞争,不再是“谁交易量大”,而是:
谁能证明储备金真实; 谁能扛住供应链攻击; 谁敢把安全审计摊开给所有人看。
这次事件会倒逼整个行业把“冷存储、多签隔离、运维零信任”重新做一遍。
但对普通用户来说,记住一句话就够了:
别人平台再稳,也不如你自己把钥匙攥手里。
这波事件,表面是黑客技术,里子是平台信任,暗线是大国叙事。
咱们普通人,不碰看不懂的盘,不贪不合逻辑的收益,不把“去中心化”当成“没人骗你”的免死金牌。
看新闻,看链上;看平台,看储备;看人性,看贪婪。
我是雲龍,咱们下期接着拆。
看完点个“在看”,把这篇转给还在币圈里裸奔的朋友。
免责声明:本文基于公开新闻报道与链上公开数据整理,仅作信息分析与反诈科普,不构成任何投资建议。加密资产波动剧烈,参与即自担风险。
你想让我继续拆解哪条线索:黑客手法、链上追踪,还是平台赔付机制?